Cuidado con esas TV boxes baratas: pueden salir de fábrica listas para espiar tu Wi-Fi
Un estudio presentado en la Ekoparty mostró que un equipo comprado en una feria de Santiago llegaba con firmware alterado, capaz de robar contraseñas y hasta prestar la conexión del hogar para actividades ilícitas.
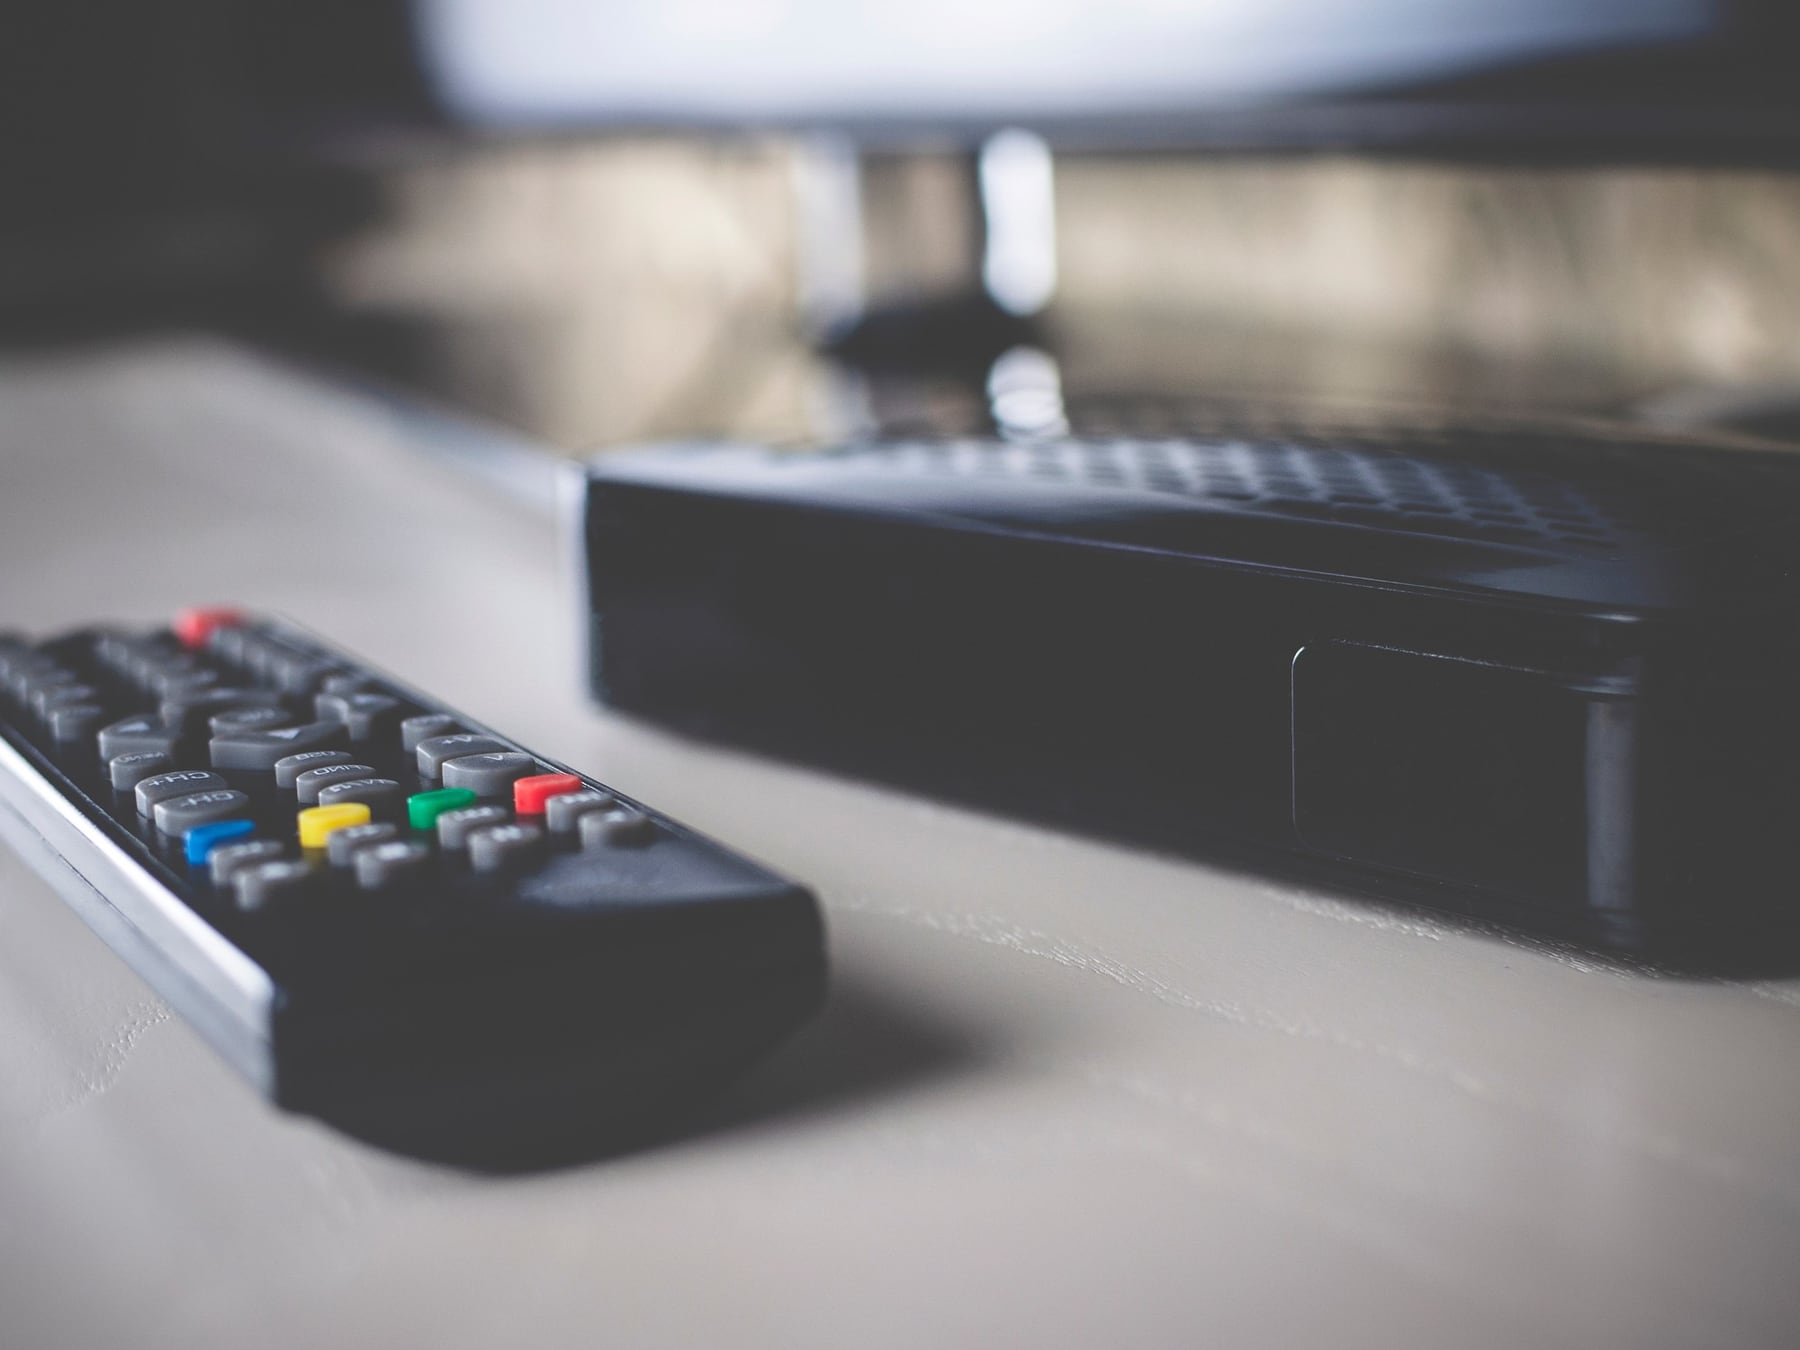
A María Ester, vecina de Merlo, le recomendaron la TV box como una solución económica para dejar de depender del cable. Pagó algo menos de 30.000 pesos, la enchufó al televisor del living y durante meses creyó que el único problema era que de vez en cuando se trababa la imagen. No sabía que aquel aparatito que había cambiado la rutina de las noches familiares podía estar, en realidad, trabajando para alguien más, en silencio, conectado a su propia red Wi-Fi. La historia de María Ester no es un caso clínico, sino el espejo de un hallazgo que preocupa a los especialistas y que acaba de presentarse en Buenos Aires: existen en el mercado equipos que llegan comprometidos desde origen, antes incluso de que el usuario los encienda por primera vez.
El dato oficial lo dieron a conocer los investigadores Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior en ciberseguridad, durante la Ekoparty 22, la conferencia de seguridad informática que se realizó en la capital argentina. Compraron una TV box económica en una feria de Santiago, la analizaron en el laboratorio y comprobaron que el firmware del equipo —es decir, el software de base que permite que el dispositivo arranque— ya contenía código malicioso en el momento de sacarla de la caja. No hacía falta descargar nada raro ni visitar sitios oscuros: bastaba con conectarla al televisor.
Un riesgo que no se va con un reseteo
Las TV boxes son pequeñas computadoras que se conectan al televisor por HDMI y, en muchos modelos, corren una versión de Android. Permiten instalar aplicaciones de streaming, acceder a canales sin suscripción paga y convertir cualquier pantalla en un smart TV. En la Argentina se consiguen con facilidad en plataformas de comercio electrónico y en locales de informática, con precios que van desde los 27.000 hasta los 66.000 pesos según el modelo y la forma de pago, lo que las volvió una opción tentadora para muchos hogares que buscan abaratar el acceso al entretenimiento.
El problema es que, según lo demostrado por De La Paz y Moraga, algunos de esos equipos llegan manipulados de fábrica. Al analizar el tráfico de red detectaron que el dispositivo se comunicaba con un servidor de comando y control ya catalogado como malicioso. Abrieron el equipo, extrajeron una copia de su memoria y localizaron el código responsable en el firmware, la capa de software previa al sistema operativo visible. Por eso, restaurar el aparato a configuración de fábrica —el típico reseteo que muchos creen que borra todo— no alcanzaba para resolver nada. El código estaba más abajo, antes del Android que ve el usuario, y sobrevivía a cualquier borrado de aplicaciones o de datos personales.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca, investigadores de ciberseguridad
Qué puede pasar con tu conexión y con tus datos
- El equipo puede operar como proxy: hacer pasar tráfico de terceros por la conexión del hogar, de modo que esa actividad figure ante otros sitios como originada desde la IP de la víctima, lo que puede derivar en bloqueos o verificaciones extra en distintos servicios.
- Puede integrarse a una botnet, una red de dispositivos controlados a distancia para actuar de forma coordinada, muchas veces sin que el dueño se entere.
- Si la persona ingresa contraseñas o datos de tarjetas dentro de las aplicaciones que corren en la TV box, esa información queda expuesta porque el sistema está bajo control del atacante desde el arranque.
- El malware persiste aunque se reinstale el sistema o se borren las apps: está alojado en el firmware, la capa más profunda del dispositivo.
Para dimensionar el alcance, los investigadores reprodujeron en el laboratorio el servidor al que se conectaba la TV box y redirigieron la comunicación hacia una red propia. En pocos segundos pudieron ejecutar órdenes en el equipo secuestrado, lo que confirmó que un atacante podía tomar el control del aparato sin que el usuario lo notara. Esto abre la puerta a dos tipos de daño bien concretos: por un lado, el robo de credenciales y datos financieros; por el otro, el uso de la conexión hogareña para actividades ilegales que queden registradas a nombre del titular de la línea.
Desde mi lugar como periodista que sigue hace años el cruce entre tecnología y vida cotidiana, lo que más me preocupa no es el hallazgo técnico en sí, que tiene su complejidad, sino lo sencillo que es caer en la trampa. Se trata de productos vendidos como solución accesible para las familias, que terminan poniendo en riesgo la intimidad del hogar y la tranquilidad de gente que, como María Ester, solo buscaba ver una película sin pagar de más. La recomendación de los especialistas es clara: desconfiar de precios demasiado bajos, evitar modelos sin marca reconocida o sin soporte oficial, y, ante la duda, consultar antes de conectar cualquier dispositivo nuevo a la red Wi-Fi de la casa.
Para quienes quieran profundizar, la presentación completa de Anthony De La Paz y Patricio Moraga Abarca estuvo disponible en la Ekoparty 22, que se realizó en la Ciudad de Buenos Aires; los detalles técnicos pueden consultarse en el sitio oficial de la conferencia (ekoparty.org), mientras que para reportar incidentes o pedir orientación sobre dispositivos sospechosos, el equipo de respuesta ante emergencias informáticas de Argentina, el CERT.ar, atiende consultas en su portal cert.ar todos los días hábiles, en horario de 9 a 18.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Dale una vida extra a tu compu: estos son los 3 componentes que tenés que actualizar para mejorar tu PC
La nueva generación de robots constructores no seguirá planos, seguirá su “instinto”