La Switch 2 suffer su primer hackeo completo por software
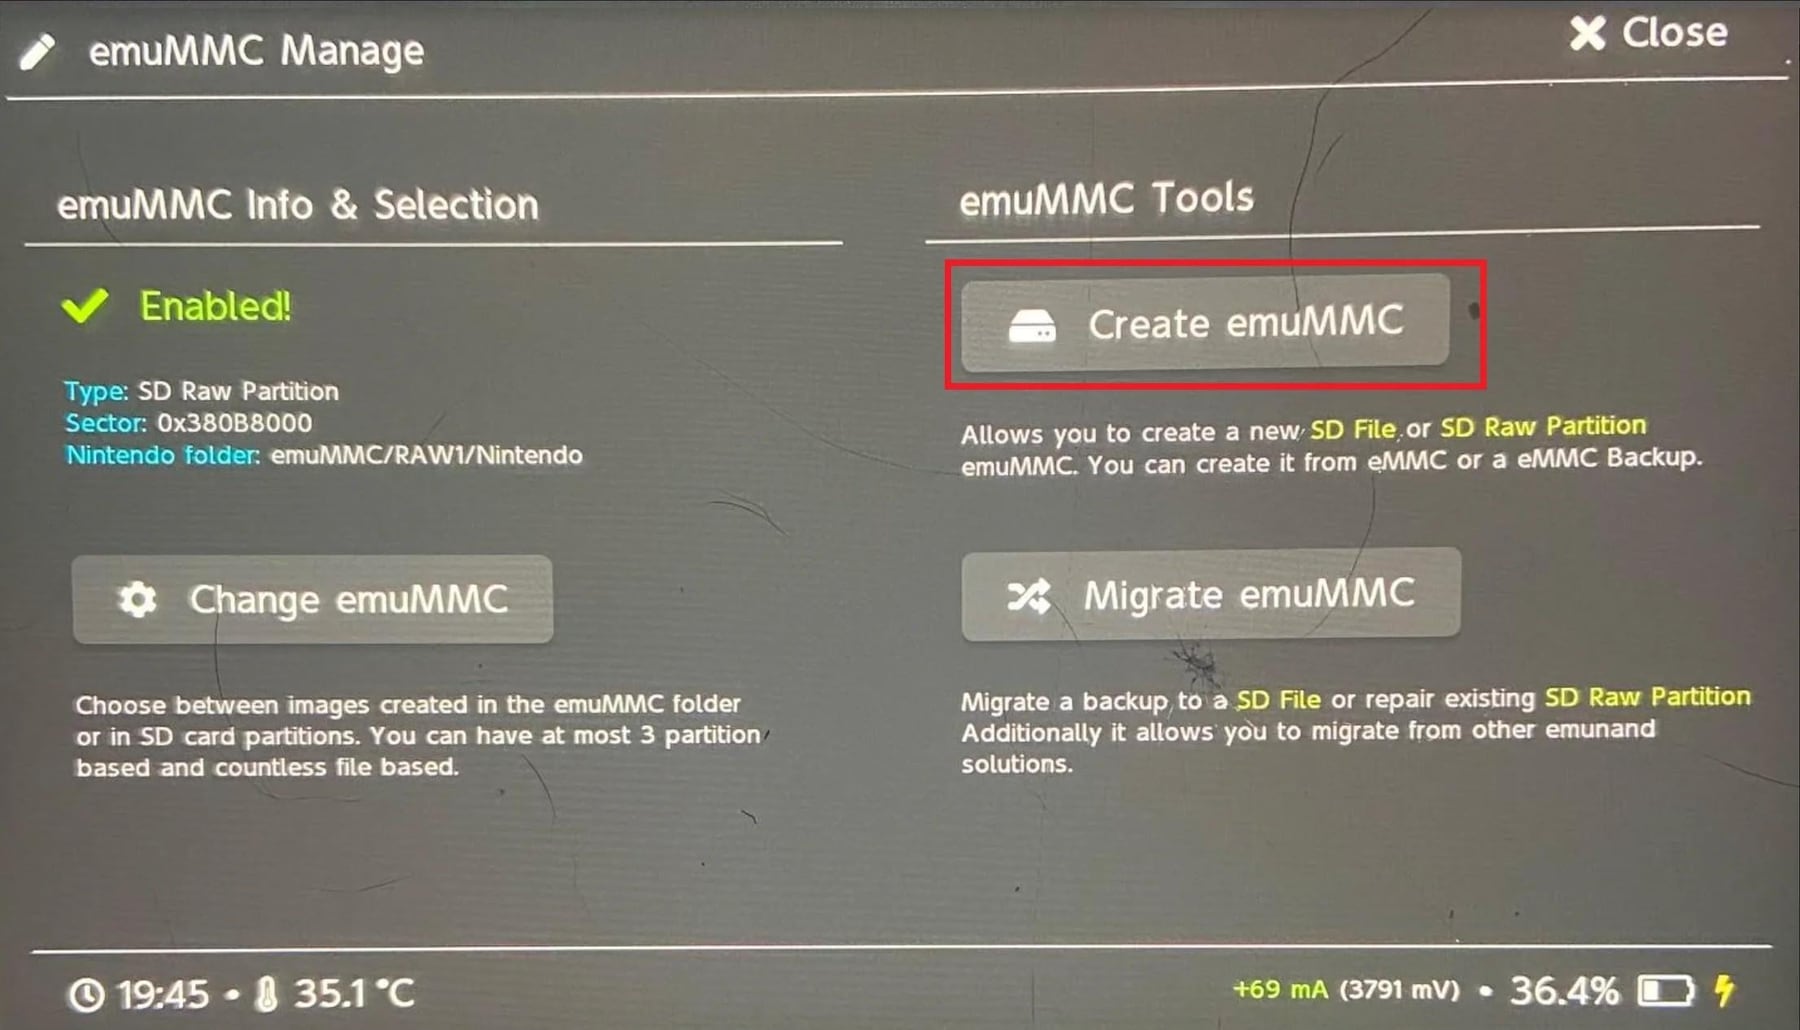
La historia comienza con Sammy Hajhamid, un investigador que pasó cerca de dos semanas intentando encontrar una forma de ejecutar código propio en la Nintendo Switch 2. El punto de partida fue una aplicación disponible en la tienda oficial de la consola: SmileBASIC 4, un programa de programación compatible tanto con la Switch 2 como con la consola anterior.
El resultado de esa investigación fue ns2jb, presentado por el investigador de seguridad conocido como Pepsipu en su blog, junto con el código fuente. El exploit funciona sobre el firmware 23.0.1, la versión más reciente de la consola, y permite ejecutar programas no oficiales, modificar juegos, copiar partidas guardadas y acceder a periféricos con permisos equivalentes a los de un módulo del sistema.
Una falla en una aplicación de la tienda oficial
Hajhamid recurrió al asistente de inteligencia artificial Codex, desarrollado por OpenAI, para buscar la vulnerabilidad. El primer objetivo analizado fue el navegador interno de la consola, basado en WebKit, una ruta habitual en este tipo de investigaciones. Como ese camino no permitió una ejecución completa de código, el equipo cambió el foco hacia el intérprete de SmileBASIC 4.
Según la publicación, Codex detectó en ese intérprete un error de desbordamiento numérico que posibilita leer y escribir en la memoria de la consola más allá de los límites previstos. Esa condición abre la puerta a obtener control sobre el sistema. El hallazgo no significa, sin embargo, que Nintendo Switch 2 haya quedado liberada de forma permanente para cualquiera.
La limitación principal es que ns2jb no es persistente. Una vez que la consola se apaga, el exploit debe ser reactivado en cada encendido. Durante las pruebas, Hajhamid conectó dos unidades a dispositivos JetKVM, que permiten que un software externo envíe comandos y capture la imagen por HDMI. También utilizó un interruptor inteligente por Bluetooth para reiniciar las consolas cuando quedaban colgadas.
Para demostrar qué era posible hacer con el sistema comprometido, el investigador modificó un juego exclusivo de la Switch 2 e incorporó personajes de otras franquicias entre los corredores. Los cambios, también realizados con ayuda de la inteligencia artificial, se programaron en un solo día, frente a las casi dos semanas que exploit requirió.
“El exploit permite ejecutar código propio en la consola, pero no es persistente y debe reactivarse después de cada encendido.”Sammy Hajhamid, investigador de seguridad
La publicación no termina con la demostración. El investigador aclaró que una frase que circuló en redes como si fuera la orden exacta para trabajar fue solamente un pie de foto humorístico y no la instrucción real. En ese contexto, el aporte de la inteligencia artificial fue usado como herramienta de investigación, no como sustituto de la verificación técnica.
Otro investigador de seguridad, conocido como Gezine, revisó la publicación y confirmó su legitimidad. La confirmación importa porque permite distinguir una vulnerabilidad documentada de un simple rumor, aunque el acceso al exploit y sus consecuencias siguen dependiendo de las características del sistema, del firmware y de lasSteps de implementación.
- Permite ejecutar software no oficial en la Switch 2.
- Puede modificar juegos y copiar partidas guardadas.
- Da acceso a periféricos con permisos equivalentes a los de un módulo del sistema.
- Funciona en el firmware 23.0.1.
- No es persistente y debe reactivarse después de cada encendido.
El hallazgo abre un debate inevitable sobre seguridad, Creativity y control de las consolas. Por ahora, la vía para comprobarlo pasa por seguir las indicaciones técnicas publicadas por el investigador, revisar la compatibilidad del firmware y verificar el comportamiento del exploit en un entorno de prueba. Si querésispatchar por una solución aplicada o querés conocer un juego concreto, recurrí a un profesional de seguridad o a los canales oficiales de soporte antes de modificar una consola.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Razer sorprende en el CES 2025 con una silla gaming calefaccionada y refrigerada
Reconocimiento facial, drones y análisis de redes: cómo creció la vigilancia digital en Argentina